Забор больше не работает: почему проверяют каждую дверь
Нулевое доверие — для тех, у кого есть что защищать кроме телефона
🎯 Через 5 минут вы сможете применять принцип нулевого доверия к доступам помощника и проверять каждую дверь отдельно.
Забор больше не работает: почему проверяют каждую дверь
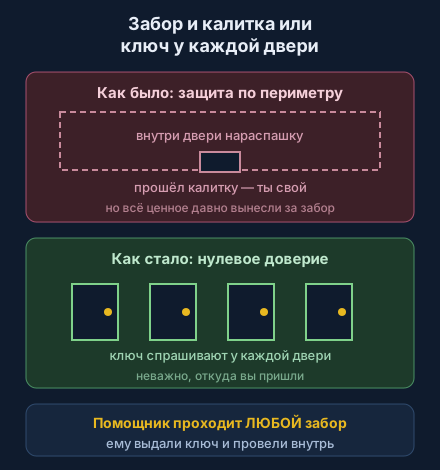
Раньше защиту строили как усадьбу: высокий забор, одна калитка, охрана на входе. Прошёл калитку — ты свой, дальше двери нараспашку. Все ценное внутри, и весь расчёт на то, что чужой не пролезет.
Такую защиту называют защитой по периметру. Она работала, пока периметр существовал.
Почему периметр исчез
Сотрудник работает из дома. Документы лежат в облаке. Почта открывается с телефона, который вчера выпал из кармана в маршрутке. Подрядчику дали доступ к папке. Бот отвечает клиентам круглые сутки.
Забор стоит на прежнем месте. Только всё ценное вынесли за него.
Тогда придумали другое: нулевое доверие. Название неудачное — оно звучит как недоверие к людям, а смысл технический и простой:
Проверяется каждая дверь, каждый раз. Неважно, откуда человек пришёл — снаружи или из соседней комнаты. Ключ спрашивают всё равно.
Не «прошёл калитку — гуляй везде», а «на каждую комнату свой ключ, и он спрашивается заново».
А теперь про помощника, и это главное
Для помощника с доступом забор бесполезен изначально. Он не лезет через ограду. Ему выдали ключ и провели внутрь. Он входит в парадную дверь на законных основаниях, и любая охрана его пропустит — он свой.
Вернитесь к задаче из прошлого урока: помощник записал вас к врачу и, возможно, занял чужое место. Спросите себя, какой забор это остановил бы. Никакой. У помощника был доступ к записи, и он им воспользовался — ровно так, как ему разрешили.
Пароли и антивирусы защищают от чужого. Помощник — не чужой.
Тот же принцип, только теперь про самого помощника. «Спрашивать ключ у каждой двери» для него значит три вещи. Ключ выдаётся на действие, а не один на всё: прочитать почту — один доступ, отправить письмо — другой, и второй без первого не подразумевается. Доступ живёт коротко: на задачу, на час, на день, а не «выдали в марте и забыли». И на всё необратимое — отдельное «да» от человека, каждый раз. Так помощник остаётся своим, но ни одна дверь для него не открыта навсегда.
Что из этого следует на практике
Три правила, и все три — про объём прав, а не про стены.
Первое: не «доступ», а ровно столько, сколько нужно. Не ключ от дома, а ключ от одной комнаты. Помощнику, который пишет ответы клиентам, не нужен доступ к бухгалтерии. Кажется очевидным — а на деле права выдают «пусть будет, вдруг понадобится».
Второе: и не навсегда. Ключ на час, на задачу, на проект. Доступ, выданный один раз, живёт годами и переживает и задачу, и сотрудника.
Третье, самое важное: необратимое подтверждает человек. Деньги ушли — не вернуть. Письмо отправлено — не отозвать. Запись перебита — чужое место потеряно. На такие действия помощник спрашивает отдельно, каждый раз, а не «я тут за вас всё сделал».
Отличить просто: если действие можно отменить одной кнопкой — пусть делает сам. Если нельзя — спрашивает.
Про постоянные обновления — и одна особенность
Про защиту говорят: её надо всё время обновлять. Это правда и для обычных программ: нашли дыру, закрыли, живём дальше.
С помощником есть особенность, которой раньше не было. Он меняется сам. Сегодня отвечает так, завтра его обновили — и он отвечает иначе. Дыру никто не находил, ничего не ломалось, а поведение стало другим.
Поэтому проверять надо не только дыры, но и то, что помощник по-прежнему делает то, чего вы от него ждёте. Раз в месяц дать ему десяток обычных задач и посмотреть на ответы — скучно, но это ровно та проверка, которую никто не делает.
Что это значит лично вам
Если вы обычный человек. Посмотрите, каким приложениям и помощникам вы когда-то разрешили доступ к почте, файлам и календарю. Заберите то, чем не пользуетесь. Это пятнадцать минут раз в полгода.
Если у вас небольшое дело. Составьте простой список: кто и что может сделать без вашего ведома — сотрудники, боты, подрядчики. Обычно список выходит длиннее, чем ожидалось, и в нём находится доступ, выданный полтора года назад «на разок».
Если дело большое. Нулевое доверие у вас, скорее всего, уже внедряют для людей и сетей. Вопрос в другом: попали ли в эту схему помощники и агенты — или им выдали служебную учётную запись с широкими правами, потому что «так проще завести».
✅ Теперь вы умеете
- Объяснять, почему защита по периметру не останавливает помощника с выданным ключом
- Разделять права на чтение и отправку
- Выдавать доступ на конкретное действие и короткое время
- Учитывать изменения поведения помощника после обновлений